ความเสี่ยงจากการแฮ็กบัตร MIFARE Classic และทางเลือก RFID ที่ปลอดภัยกว่า
May 28, 2026 4 ความคิดเห็นความจริงที่น่าตกใจเกี่ยวกับบัตร MIFARE Classic ไม่ใช่เรื่องที่ทุกประตูที่ใช้บัตรเหล่านี้ถึงจุดจบแล้ว ความจริงที่น่าตกใจคือหลายบริษัทยังคงปฏิบัติต่อบัตรเหล่านี้เสมือนเป็นข้อมูลรับรองที่ปลอดภัยทันสมัย ทั้งที่โมเดลความปลอดภัยเบื้องหลังเป็นของยุคเก่า ในสำนักงาน ฟิตเนส โรงแรม โรงเรียน คลังสินค้า ห้องแล็บ และอาคารอพาร์ตเมนต์หลายแห่ง บัตรไร้สัมผัสขนาดเล็กได้รับความเชื่อถือเพียงเพราะมันเปิดประตูได้และดูเป็นมืออาชีพ ไม่มีใครถามว่า chip ข้างในคืออะไร ไม่มีใครถามว่าเครื่องอ่านกำลังตรวจสอบข้อมูลที่เข้ารหัสหรือเพียงอ่านหมายเลขบัตร ไม่มีใครถามว่ารูปแบบข้อมูลรับรองเดียวกันนี้ถูกใช้มาแล้วสิบปีโดยไม่มีการทบทวนหรือไม่ จากนั้นวันหนึ่งการตรวจสอบความปลอดภัยก็มาถึง และทีมควบคุมการเข้าถึงก็ค้นพบว่าบัตรที่ทุกคนเชื่อถือนั้นถูกทำสำเนาได้ง่ายกว่าที่พวกเขาคิดไว้มาก
MIFARE Classic ได้รับความนิยมเพราะมีราคาย่อมเยา ได้รับการสนับสนุนอย่างกว้างขวาง เขียนข้อมูลได้ง่าย และสะดวกสำหรับการควบคุมการเข้าถึง บัตรสมาชิก บัตรวิทยาเขต สิ่งอำนวยความสะดวกสาธารณะ ตู้ล็อกเกอร์ ตู้จำหน่ายสินค้า และระบบเก็บมูลค่าแบบง่าย เป็นเวลานานที่การผสมผสานนี้สมเหตุสมผล ปัญหาคือความนิยมมักสร้างความเฉื่อย อาคารแห่งหนึ่งติดตั้งเครื่องอ่านที่เข้ากันได้ เครื่องพิมพ์บัตรถูกตั้งค่า พนักงานเรียนรู้กระบวนการ ฝ่ายจัดซื้อสั่งบัตรเปล่าแบบเดิมซ้ำแล้วซ้ำเล่า ปีผ่านไป แพลตฟอร์มควบคุมการเข้าถึงเปลี่ยนไป แต่เทคโนโลยีบัตรยังคงเดิมเพราะการเปลี่ยนรู้สึกไม่สะดวก นั่นคือวิธีที่ความเสี่ยงจากข้อมูลรับรองเก่าซ่อนตัวอยู่ในที่แจ้ง
ทำไมบัตร MIFARE Classic จึงกลายเป็นความเสี่ยงด้านความปลอดภัยที่ซ่อนอยู่
ประเด็นหลักคือ MIFARE Classic ไม่ได้ถูกออกแบบมาสำหรับสภาพภัยคุกคามในปัจจุบัน การออกแบบการเข้ารหัสแบบเก่าของมันถูกศึกษาอย่างเปิดเผยมาหลายปี และเป็นที่เข้าใจกันอย่างกว้างขวางว่าตระกูลบัตรนี้ไม่เหมาะสมสำหรับการใช้งานด้านความปลอดภัยสูงเมื่อใช้เป็นข้อมูลรับรองการเข้าถึงหลัก อันตรายในทางปฏิบัติจะรุนแรงขึ้นเมื่อระบบพึ่งพาเพียง UID ของบัตร ใช้คีย์เริ่มต้น แชร์คีย์ข้ามหลายไซต์ หรือล้มเหลวในการพิสูจน์ตัวตนบัตรอย่างถูกต้อง พูดง่ายๆ คือ ถ้าระบบประตูปฏิบัติต่อบัตร MIFARE Classic เสมือนเป็นหลักฐานยืนยันตัวตนที่ปลอดภัยโดยไม่มีการควบคุมที่แข็งแกร่งกว่า องค์กรอาจกำลังเชื่อถือข้อมูลรับรองที่ผู้โจมตีสามารถคัดลอกหรือเลียนแบบได้ง่ายกว่าที่ฝ่ายบริหารคาดคิดมาก
พื้นที่ทำงานร่วม (coworking space) แห่งหนึ่งในเบอร์ลินเรียนรู้เรื่องนี้หลังจากผู้เช่ารายหนึ่งถามว่าอาคารยังใช้บัตรเข้าถึง MIFARE Classic อยู่หรือไม่ ผู้จัดการฝ่ายปฏิบัติการไม่ทราบ บัตรมีโลโก้บริษัท ชื่อ และผิวด้านเรียบสะอาด ทุกคนจึงคิดว่าปลอดภัย ที่ปรึกษาคนหนึ่งตรวจสอบระบบและพบว่าเครื่องอ่านยอมรับหมายเลขซีเรียลของบัตรแทนที่จะเป็นแอปพลิเคชันที่ปลอดภัย พื้นที่แห่งนี้มีสมาชิกหลายร้อยคน แขกชั่วคราว พนักงานทำความสะอาด และผู้เข้าร่วมงานที่เดินผ่านประตูทุกสัปดาห์ ความน่าอายที่สุดไม่ใช่ตัวบัตรเก่าเอง แต่คือการที่ไม่มีใครในบริษัทรู้ความแตกต่างระหว่างบัตร RFID ที่สวยงามกับข้อมูลรับรอง RFID ที่ปลอดภัย
ทำไมผู้ซื้อจึงมักสับสนระหว่างประเภทบัตรกับความปลอดภัยของบัตร
ความสับสนนั้นพบได้ทั่วไป ผู้ซื้อหลายคนใช้คำอย่าง บัตร RFID, บัตร NFC, บัตร ระยะใกล้, บัตรเข้า-ออก และสมาร์ทการ์ด ราวกับว่าหมายถึงสิ่งเดียวกัน ซึ่งไม่ใช่ ระบบบัตรที่ใช้ UID แบบง่ายไม่เหมือนกับบัตรเข้าถึง DESFire ที่ปลอดภัย บัตร MIFARE Classic ไม่เหมือนกับข้อมูลรับรองที่เข้ารหัสสมัยใหม่ บัตรที่เครื่องเขียนข้อมูลตั้งโต๊ะอ่านได้ไม่ได้หมายความว่าจะได้รับการป้องกันการโคลนโดยอัตโนมัติ เมื่อทีมจัดซื้อขอเพียง "13.56 MHz บัตร RFID" พวกเขาอาจได้รับบัตรที่ใช้งานกับเครื่องอ่านได้แต่ไม่ตรงตามข้อกำหนดด้านความปลอดภัยที่ธุรกิจต้องการจริง
เครือฟิตเนสเอกชนแห่งหนึ่งในไมอามีมีปัญหาการฉ้อโกงสมาชิกที่ตอนแรกดูเล็กน้อย สมาชิก complained ว่าตู้ล็อกเกอร์ถูกเปิด และบันทึกการเข้าของแขกไม่ตรงกับบันทึกที่เคาน์เตอร์ ฟิตเนสใช้บัตร MIFARE Classic สำหรับการเข้าถึงของสมาชิก การควบคุมตู้ล็อกเกอร์ และการยืมผ้าเช็ดตัว ระบบทำงานมานานหลายปี พนักงานจึงคิดว่าปัญหาเกิดจากความผิดพลาดของพนักงาน การตรวจสอบความปลอดภัยพบว่าข้อมูลรับรองของสมาชิกบางรายสามารถถูกทำสำเนาได้เพราะระบบพึ่งพาข้อมูลบัตรแบบคงที่มากเกินไป ฟิตเนสไม่ได้เผยแพร่ปัญหาหรือทำให้ลูกค้าตื่นตระหนก แต่ค่อยๆ ย้ายพื้นที่เข้าถึงระดับพรีเมียมไปใช้บัตรที่แข็งแกร่งกว่าและอัปเดตเครื่องอ่านตู้ล็อกเกอร์ การฉ้อโกงหยุดเป็นเรื่องง่ายเพราะข้อมูลรับรองในที่สุดก็เลียนแบบได้ยากขึ้น
อันตรายไม่ได้มาจากแฮกเกอร์ภายนอกเท่านั้น ระบบบัตรที่อ่อนแอยังสร้างการใช้งานผิดในองค์กรด้วย หากผู้รับเหมา อดีตพนักงาน พนักงานชั่วคราว หรือสมาชิกที่ไม่ซื่อสัตย์สามารถได้รับข้อมูลรับรองที่ใช้งานได้และคัดลอกมัน บันทึกการเข้าถึงก็ไม่น่าเชื่อถือ ระบบอาจแสดงว่า "บัตรของ Alice" เข้าประตู แต่ถ้ามีสำเนาอยู่ บันทึกก็ไม่สามารถพิสูจน์ได้ว่า Alice อยู่ที่นั่นจริง นี่เป็นปัญหาร้ายแรงในสำนักงาน ห้องแล็บ โรงพยาบาล โรงงาน และอพาร์ตเมนต์ที่ audit trail มีความสำคัญ บัตรที่อ่อนแอไม่ได้แค่เปิดประตู มันทำให้ความน่าเชื่อถือของรายงานการเข้าถึงทุกรายการอ่อนแอลง
บริษัทบรรจุภัณฑ์ยาแห่งหนึ่งในบาเซิลค้นพบเรื่องนี้ระหว่างการสอบสวนการเข้าถึงนอกเวลาทำการที่ห้องจัดเก็บแบบควบคุม บันทึกแสดงว่าบัตรของช่างเทคนิคที่ได้รับอนุญาตเข้าประตูตอนกลางคืน ช่างเทคนิคปฏิเสธว่าอยู่ในสถานที่ และภาพจากกล้องบ่งชี้ว่ามีบุคคลอื่นใช้ประตู บริษัทออกป้ายชื่อ MIFARE Classic มาหลายปีและไม่เคยทบทวนการออกแบบข้อมูลรับรอง เหตุการณ์นี้บังคับให้ต้องมีแผนย้ายไปใช้บัตร DESFire EV3 ที่ปลอดภัย การพิสูจน์ตัวตนฝั่งเครื่องอ่าน และการควบคุมการออกป้ายชื่อที่เข้มงวดขึ้น ส่วนที่เจ็บปวดที่สุดไม่ใช่การเปลี่ยนบัตร แต่คือการตระหนักว่าบันทึกการเข้าถึงเก่าไม่น่าเชื่อถือเท่าที่ผู้บริหารเชื่อ
ทำไมบัตรเข้าถึงที่ยังใช้งานได้จึงยังไม่ปลอดภัย
ความเสี่ยงของ MIFARE Classic มักซ่อนอยู่เพราะระบบยังทำงานได้ ประตูเปิด พนักงานแตะสำเร็จ เครื่องพิมพ์เขียนข้อมูลบัตร ผู้เยี่ยมชมได้รับป้ายชื่อ ไม่มีอะไรดูเหมือนเสีย ความล้มเหลวด้านความปลอดภัยในการควบคุมการเข้าถึงไม่ได้มองเห็นได้เสมอเหมือนแม่กุญแจที่แตกร้าว มันอาจดูปกติสมบูรณ์จนกระทั่งมีคนใช้มันในทางที่ผิด นั่นคือเหตุผลที่องค์กรไม่ควรรอให้เกิดเหตุการณ์ก่อนจึงทบทวนเทคโนโลยีบัตร ถ้าอาคารใช้ MIFARE Classic คำถามที่ถูกต้องไม่ใช่ "ยังใช้งานได้ไหม" คำถามที่ถูกต้องคือ "เครื่องอ่านกำลังตรวจสอบอะไรกันแน่ และจะเกิดอะไรขึ้นถ้าข้อมูลรับรองนี้ถูกคัดลอก"
มหาวิทยาลัยแห่งหนึ่งในโตรอนโตมีบัตรวิทยาเขตหมุนเวียนมากกว่า 40,000 ใบ นักศึกษาใช้บัตรสำหรับการเข้าถึงอาคาร การยืมหนังสือในห้องสมุด การพิมพ์ การรับประทานอาหาร และการเข้าหอพัก มหาวิทยาลัยทราบว่าระบบบัตรเก่า แต่การเปลี่ยนรู้สึกมีค่าใช้จ่ายสูง หลังการตรวจสอบโดยบุคคลที่สาม ทีมความปลอดภัยตระหนักว่าระบบต่างๆ ในวิทยาเขตใช้บัตรในรูปแบบที่แตกต่างกัน ระบบบางส่วนมีการควบคุมฝั่ง backend ที่แข็งแกร่งกว่า ขณะที่ประตูเก่าหลายบานพึ่งพาการตรวจสอบข้อมูลรับรองที่อ่อนแอ มหาวิทยาลัยไม่ได้เปลี่ยนทุกอย่างในชั่วข้ามคืน แต่เริ่มจากหอพัก ห้องแล็บ และห้องจัดเก็บข้อสอบ แล้วค่อยย้ายพื้นที่ความเสี่ยงต่ำในภายหลัง วิธีการเป็นระยะนี้ได้ผลเพราะมหาวิทยาลัยหยุดปฏิบัติต่อทุกประตูอย่างเท่าเทียมกัน
นั่นคือกรอบความคิดที่ถูกต้อง ไม่ใช่ทุกการติดตั้ง MIFARE Classic ที่สร้างความเสี่ยงระดับเดียวกัน บัตรที่ใช้เพียงสำหรับโปรแกรมสะสมแต้มมูลค่าต่ำแตกต่างจากบัตรที่ใช้สำหรับศูนย์ข้อมูล ห้องยา กระเป๋าเงินชำระเงิน อพาร์ตเมนต์หรู ห้องแล็บวิจัย หรือทางเดินในโรงพยาบาลที่เฉพาะพนักงาน ผลกระทบทางธุรกิจเป็นตัวกำหนดความเร่งด่วน อย่างไรก็ตาม องค์กรใดที่ใช้ MIFARE Classic สำหรับการควบคุมการเข้าถึงควรเข้าใจว่าเทคโนโลยีนี้เป็นแบบเก่าและควรวางแผนเส้นทางการย้ายระบบ การแสร้งว่าปัญหาเป็นเพียงทฤษฎีคือความผิดพลาดที่แท้จริง
อาคารอพาร์ตเมนต์หรูแห่งหนึ่งในลอนดอนพบว่าตนอยู่ในสถานการณ์ที่น่าอึดอัดเมื่อผู้พักอาศัยเริ่มถามเกี่ยวกับการโคลนป้ายชื่อหลังจากอ่านข่าวความปลอดภัยทางออนไลน์ อาคารใช้ fob MIFARE Classic สำหรับทางเข้าหลัก ลิฟต์ การเข้าถึงฟิตเนส และห้องรับพัสดุ ฝ่ายบริหารพยายามสร้างความมั่นใจให้ทุกคนก่อนโดยบอกว่า fob นั้น "เข้ารหัส" แต่วิศวกรอาคารไม่สามารถอธิบายได้ว่าหมายความว่าอย่างไร ผู้รับเหมาด้านความปลอดภัยทดสอบระบบและแนะนำให้ย้ายไปใช้ข้อมูลรับรองแบบ DESFire พร้อมการจัดการคีย์ที่เหมาะสม อาคารคงรูปแบบภายนอกของ fob ผู้พักอาศัยไว้เหมือนเดิมแต่เปลี่ยน chip และเครื่องอ่านเบื้องหลัง ผู้พักอาศัยไม่จำเป็นต้องเข้าใจทุกรายละเอียดทางเทคนิค พวกเขาต้องการให้อาคารหยุดพึ่งพาคำพูดปลอบใจที่คลุมเครือ
ความจริงที่น่าอึดอัดอีกประการคือระบบ MIFARE Classic จำนวนมากถูกติดตั้งโดยให้ความสะดวกเป็นสิ่งสำคัญอันดับแรก ผู้ติดตั้งต้องการความเข้ากันได้ ลูกค้าต้องการต้นทุนบัตรต่ำ ฝ่ายออกป้ายชื่อต้องการการออกบัตรที่ง่าย ผู้ผลิตเครื่องอ่านต้องการการสนับสนุนที่กว้างขวาง ลำดับความสำคัญเหล่านี้สมเหตุสมผลในสภาพแวดล้อมง่ายๆ แต่พวกเขามักนำไปสู่การปฏิบัติด้านคีย์ที่อ่อนแอ การตั้งค่าที่ซ้ำซ้อน และการจัดการวงจรชีวิตที่น้อยที่สุด เมื่อไซต์หนึ่งมีบัตรและเครื่องอ่านหลายพันชิ้นติดตั้งอยู่ การเปลี่ยนระบบรู้สึกยาก ยิ่งองค์กรรอนาน การย้ายระบบก็ยิ่งยากขึ้น
คลังสินค้าโลจิสติกส์แห่งหนึ่งในรอตเทอร์ดัมใช้ป้ายชื่อ MIFARE Classic สำหรับทางเข้าพนักงาน ห้องชาร์จรถโฟล์คลิฟต์ และพื้นที่จัดเก็บแบบกรง เทคโนโลยีบัตรสืบทอดมาจากระบบลงเวลาทำงานเก่า เมื่อบริษัทเพิ่มพื้นที่จัดเก็บอุปกรณ์อิเล็กทรอนิกส์มูลค่าสูง ก็เพียงขยายการเข้าถึงด้วยป้ายชื่อเดิมไปยังกรงใหม่ นั่นคือความผิดพลาด การทบทวนความเสี่ยงในภายหลังแยกชั้นการเข้าถึงออกจากกัน ประตูทั่วไปยังคงใช้ระบบบัตรเก่าชั่วคราว แต่กรงอิเล็กทรอนิกส์ย้ายไปใช้ข้อมูลรับรองที่ปลอดภัย การเข้าถึงที่สนับสนุนด้วยกล้อง และการอนุมัติจากผู้จัดการ คลังสินค้าเรียนรู้ว่าการขยายข้อมูลรับรองเก่าไปยังพื้นที่ความเสี่ยงสูงจะเพิ่มการเปิดเผยความเสี่ยงอย่างเงียบๆ
ทำไมการอ่าน UID จึงเป็นจุดอ่อนที่พบบ่อย
ความผิดพลาดด้านการป้องกันที่พบบ่อยที่สุดคือการอ่านเพียง UID UID อาจสะดวกเพราะง่ายต่อ เครื่องอ่าน RFID และซอฟต์แวร์ในการประมวลผล แต่การพึ่งพา UID เพียงอย่างเดียวอ่อนแอ การออกแบบการควบคุมการเข้าถึงที่ปลอดภัยควรตรวจสอบข้อมูลรับรองที่ได้รับการป้องกันและใช้การพิสูจน์ตัวตนด้วยการเข้ารหัสสมัยใหม่ที่บัตรและเครื่องอ่านพิสูจน์มากกว่าแค่หมายเลขซีเรียลที่มองเห็นได้ ถ้าซัพพลายเออร์ควบคุมการเข้าถึงของคุณบอกว่า "เราแค่อ่านหมายเลขบัตร" นั่นควรค่าแก่การสนทนาต่อ หมายเลขบัตรไม่เหมือนกับตัวตนที่ปลอดภัย
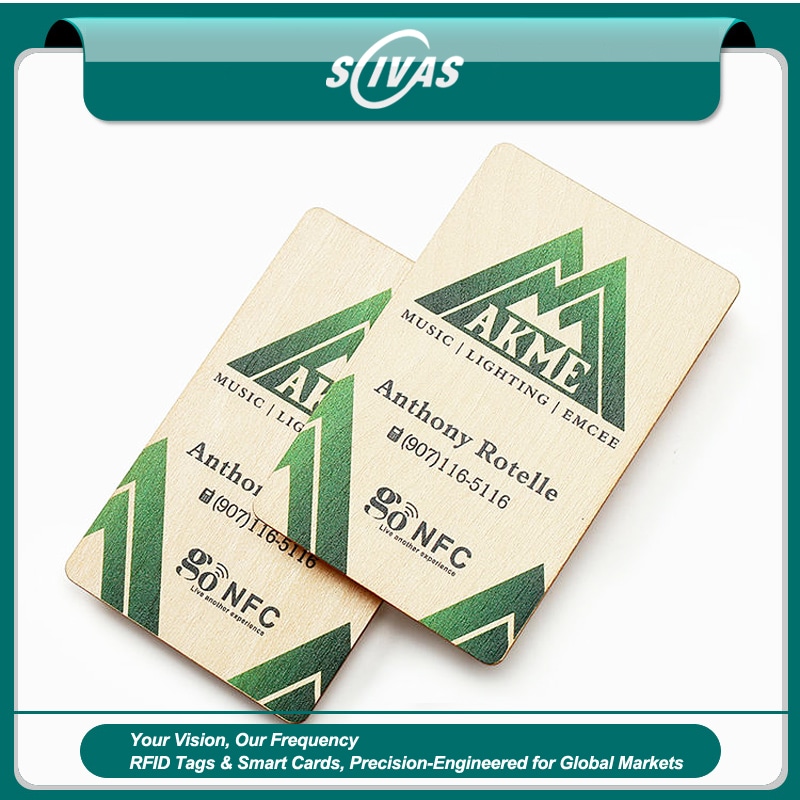
บริษัทซอฟต์แวร์ขนาดเล็กแห่งหนึ่งในออสตินออก บัตรไม้ แบบกำหนดเองพร้อมฟังก์ชัน RFID เพราะผู้ก่อตั้งต้องการประสบการณ์ onboarding ที่ดีขึ้น บัตรดูสวยงาม และฟีเจอร์การแตะ NFC เปิดหน้าโปรไฟล์ภายใน แต่เครื่องอ่านประตูสำนักงานถูกตั้งค่าให้ยอมรับเพียง UID ของบัตร ที่ปรึกษาคนหนึ่งชี้ให้เห็นว่าบริษัทได้อัปเกรดวัสดุป้ายชื่อโดยไม่ได้อัปเกรดความปลอดภัยของข้อมูลรับรอง บริษัทออกแบบชุดถัดไปใหม่ด้วย chip การเข้าถึงที่ปลอดภัยและแยกฟีเจอร์โปรไฟล์ NFC ออกมา เวอร์ชันแรกดูมีสไตล์ เวอร์ชันที่สองมีสไตล์และป้องกันได้
องค์กรสามารถย้ายระบบได้อย่างไรโดยไม่เกิดความวุ่นวาย
การย้ายระบบไม่ได้ต้องการความวุ่นวายเสมอไป องค์กรหลายแห่งใช้บัตรเทคโนโลยีคู่ระหว่างการเปลี่ยนผ่าน บัตรอาจรวมความเข้ากันได้แบบเก่าสำหรับเครื่องอ่านเก่าและ chip ที่ปลอดภัยสำหรับประตูที่อัปเกรดแล้ว ซึ่งช่วยให้บริษัทเปลี่ยนเครื่องอ่านเป็นระยะขณะที่พนักงานถือป้ายชื่อเพียงใบเดียว อย่างไรก็ตาม บัตรเทคโนโลยีคู่ควรถูกปฏิบัติเป็นสะพาน ไม่ใช่ข้ออ้างถาวรในการเก็บเครื่องอ่านที่อ่อนแอไว้ตลอดไป ถ้าด้านเก่าของบัตรยังคงใช้งานได้ไม่จำกัด ความเสี่ยงก็ยังคงอยู่เช่นกัน
โรงพยาบาลแห่งหนึ่งในสิงคโปร์ย้ายจากบัตรพนักงาน MIFARE Classic ไปใช้ข้อมูลรับรอง DESFire ภายในสิบแปดเดือน ระยะแรกใช้ป้ายชื่อเทคโนโลยีคู่เพื่อให้พนักงานยังเข้าอาคารเก่าได้ขณะติดตั้งเครื่องอ่านใหม่ในห้องยา ห้องผ่าตัด และพื้นที่คลอดบุตร เมื่อพื้นที่สำคัญได้รับการอัปเกรดแล้ว โรงพยาบาลปิดการยอมรับแบบเก่าที่ประตูเหล่านั้น ต่อมาจึงถอดเครื่องอ่านเก่าออกจากสำนักงานความเสี่ยงต่ำ โครงการเป็นระยะนี้สำเร็จเพราะทีมความปลอดภัยกำหนดสถานะสิ้นสุดที่ชัดเจน เทคโนโลยีคู่ช่วยการย้ายระบบ แต่ไม่ได้กลายเป็นข้อประนีประนอมถาวร
องค์กรบางแห่งยังลืมระบบที่ไม่ใช่ประตู ป้ายชื่ออาจถูกใช้สำหรับตู้จำหน่ายสินค้า การพิมพ์ ตู้ล็อกเกอร์ ที่จอดรถ การชำระเงินในโรงอาหาร ตู้คีออสก์ผู้เยี่ยมชม ห้องประชุม การลงเวลาทำงาน และลิฟต์ ถ้าบัตรได้รับการอัปเกรดแต่ระบบย่อยเก่าหนึ่งยังพึ่งพาข้อมูล MIFARE Classic โครงการอาจหยุดชะงัก การย้ายบัตรอย่างสมบูรณ์ควรทำแผนที่ทุกที่ที่บัตรถูกใช้ ความประหลาดใจที่ใหญ่ที่สุดมักไม่ใช่แพลตฟอร์มควบคุมการเข้าถึงหลัก แต่เป็นเครื่องถ่ายเอกสารที่ถูกลืม ตัวควบคุมตู้ล็อกเกอร์เก่า หรือเครื่องอ่านที่จอดรถชั้นใต้ดินที่ยังคาดหวังข้อมูลแบบเก่า
วิทยาเขตองค์กรแห่งหนึ่งในปารีสพยายามอัปเกรดป้ายชื่อเข้าถึงอย่างรวดเร็วหลังการตรวจสอบความปลอดภัย ประตูหลักพร้อมแล้ว แต่ตู้ล็อกเกอร์พนักงาน เครื่องชำระเงินในโรงอาหาร และสถานีปล่อยงานพิมพ์ ล้วนใช้การตั้งค่าบัตรเก่า โครงการหยุดชั่วคราวขณะที่ฝ่าย IT และอาคารทำแผนที่ทุกจุดสัมผัสของป้ายชื่อ การย้ายระบบครั้งสุดท้ายใช้เวลานานขึ้น แต่หลีกเลี่ยงการออกบัตรใหม่ที่เปิดประตูได้แต่ล้มเหลวทุกที่อื่น บริษัทเรียนรู้ว่าการทำให้ป้ายชื่อทันสมัยเป็นโครงการกระบวนการทางธุรกิจ ไม่ใช่แค่การสั่งบัตร
วิธีจัดลำดับความสำคัญของต้นทุน ความเสี่ยง และการปฏิบัติตามข้อกำหนด
ต้นทุนคือข้อโต้แย้งตามปกติ บัตร MIFARE Classic มีราคาถูก และเครื่องอ่านที่เข้ากันได้หลายรุ่นติดตั้งอยู่แล้ว สมาร์ทการ์ดที่ปลอดภัยและเครื่องอ่านที่อัปเกรดมีราคาสูงกว่า แต่การเปรียบเทียบไม่ยุติธรรมถ้าไม่คำนึงถึงความเสี่ยง ต้นทุนของการเข้าถึงโดยไม่ได้รับอนุญาตคือเท่าไร ต้นทุนของบันทึกการตรวจสอบที่ไม่น่าเชื่อถือคือเท่าไร ต้นทุนของแล็ปท็อปที่ถูกขโมยจากสำนักงานที่ปลอดภัย ยาที่หายจากตู้ การร้องเรียนของผู้พักอาศัย การตรวจสอบความปลอดภัยที่ล้มเหลว หรือคนในใช้ป้ายชื่อที่คัดลอกมาคือเท่าไร ข้อมูลรับรองราคาถูกไม่ถูกเมื่อมันปกป้องพื้นที่ที่มีมูลค่าสูง
ห้องแล็บวิจัยทางการแพทย์แห่งหนึ่งในบอสตันเลื่อนการย้ายระบบเพราะงบประมาณบัตรดูสูง จากนั้นการทบทวนการปฏิบัติตามข้อกำหนดถามว่าห้องแล็บควบคุมการเข้าถึงนอกเวลาทำการไปยังห้องจัดเก็บตัวอย่างอย่างไร ทีมสามารถแสดงบันทึกได้ แต่ผู้ตรวจสอบตั้งคำถามว่าระบบข้อมูลรับรองสามารถพิสูจน์ตัวบุคคลได้อย่างน่าเชื่อถือหรือไม่ นั่นเปลี่ยนบทสนทนาเรื่องงบประมาณ ห้องแล็บอัปเกรดเครื่องอ่านที่ปกป้องตัวอย่าง ตู้แช่แข็ง และห้องเอกสารควบคุมก่อน ประตูสำนักงานตามมาทีหลัง ห้องแล็บไม่ได้ใช้เงินทุกที่พร้อมกัน แต่ใช้ในที่ที่ข้อมูลรับรองที่อ่อนแอสร้างการเปิดเผยด้านการปฏิบัติตามข้อกำหนดสูงสุด
การให้ความรู้เป็นขั้นตอนง่ายๆ แต่บ่อยครั้งที่ขาดหาย ผู้จัดการอาคาร ทีม HR เจ้าหน้าที่จัดซื้อ และผู้ออกป้ายชื่อที่เคาน์เตอร์ไม่จำเป็นต้องกลายเป็นผู้เชี่ยวชาญด้านการเข้ารหัส แต่พวกเขาจำเป็นต้องรู้ว่ารูปลักษณ์ของบัตรไม่เท่ากับความปลอดภัยของบัตร พวกเขาควรเข้าใจความแตกต่างระหว่าง ระยะใกล้ แบบเก่า, MIFARE Classic, แท็กการตลาด NFC, ข้อมูลรับรอง DESFire, การอ่าน UID และการพิสูจน์ตัวตนที่ปลอดภัยในระดับภาพรวม สิ่งนี้ป้องกันการลดระดับโดยไม่ตั้งใจ และยังช่วยให้ผู้ซื้อถามคำถามที่ดีขึ้นกับซัพพลายเออร์
กลุ่มโรงแรมแห่งหนึ่งในมาดริดเกือบสั่งบัตรทดแทนชุดที่ถูกกว่าสำหรับบัตรแขกและบัตรพนักงานหลังจากเห็นว่าซัพพลายเออร์ระบุว่า "เข้ากันได้กับ MIFARE" ผู้จัดการ IT ถามว่า chip ข้างในคืออะไรและเข้ากับระบบล็อกอย่างไร คำตอบเปิดเผยว่าบัตรที่เสนอไม่เหมาะสมกับการอัปเกรดการเข้าถึงของพนักงานที่ปลอดภัยตามแผนของโรงแรม ผู้ซื้อเลือกบัตรอื่นสำหรับข้อมูลรับรองพนักงานและเก็บบัตรห้องพักแขกไว้ภายใต้ข้อกำหนดระบบล็อกแยกต่างหาก คำถามเดียวป้องกันไม่ให้ทางลัดด้านการจัดซื้อกลายเป็นการถดถอยด้านความปลอดภัย
สิ่งที่ต้องถามก่อนเปลี่ยนบัตร MIFARE Classic
บทสนทนากับซัพพลายเออร์ที่ถูกต้องควรเฉพาะเจาะจง ถามว่า chip ที่จัดหาคืออะไร ถามว่าระบบอ่านเพียง UID หรือพิสูจน์ตัวตนข้อมูลที่ได้รับการป้องกัน ถามว่ามีการใช้คีย์เริ่มต้นที่ใดหรือไม่ ถามว่าคีย์ถูก diversify ตามไซต์หรือตามบัตรหรือไม่ ถามว่าบัตรที่สูญหายถูกปิดการใช้งานอย่างไร ถามว่าเครื่องอ่านรองรับข้อมูลรับรองที่ปลอดภัยเช่น MIFARE DESFire EV2 หรือ EV3 หรือไม่ ถามว่าแพลตฟอร์มควบคุมการเข้าถึงสามารถจัดการการย้ายระบบได้หรือไม่ ถามว่าบัตรผู้เยี่ยมชม ป้ายชื่อผู้รับเหมา และข้อมูลรับรองชั่วคราวถูกจัดการอย่างไร ถ้าซัพพลายเออร์ตอบเพียงว่า "13.56 MHz RFID" ให้ถามต่อไป
ผู้ดำเนินการศูนย์ข้อมูลแห่งหนึ่งในสตอกโฮล์มใช้แนวทางนี้ระหว่างการทบทวนข้อมูลรับรอง บริษัทสืบทอดเทคโนโลยีบัตรหลายประเภทหลังการเข้าซื้อกิจการ ไซต์บางแห่งใช้บัตรที่ปลอดภัย แห่งอื่นใช้ป้ายชื่อ MIFARE Classic เก่า แทนที่จะสั่งบัตรทดแทนแบบเดียวอย่างสุ่มสี่สุ่มห้า ทีมความปลอดภัยสร้างเมทริกซ์ของประเภทเครื่องอ่าน chip บัตร ระดับการเข้าถึง และความพยายามในการย้ายระบบ ห้องที่มีความเสี่ยงสูงสุดถูกย้ายก่อน โครงการนี้น่าเบื่อในทางที่ดีที่สุด: มีเอกสาร เป็นระยะ ทดสอบ และวัดผลได้
สิ่งสำคัญคืออย่าสัญญาเกินหลังการย้ายระบบ ระบบที่ใช้ DESFire แข็งแกร่งกว่าระบบ MIFARE Classic ที่ติดตั้งไม่ดีมาก แต่เฉพาะเมื่อนำไปใช้อย่างถูกต้องเท่านั้น chip ที่ปลอดภัยยังต้องการการจัดการคีย์ที่เหมาะสม การตั้งค่าเครื่องอ่าน การควบคุมฝั่ง backend นโยบายการออกบัตร การจัดการป้ายชื่อที่สูญหาย และการทบทวนเป็นประจำ เทคโนโลยีปรับปรุงรากฐาน กระบวนการทำให้มันแข็งแกร่ง องค์กรที่อัปเกรดบัตรแต่ทิ้งพนักงานที่ปิดการใช้งานแล้วให้ยัง active ในฐานข้อมูลก็ยังมีปัญหาการเข้าถึงอยู่
สตาร์ทอัพที่เติบโตเร็วแห่งหนึ่งในนิวยอร์กย้ายจากบัตร MIFARE Classic เก่าไปใช้ป้ายชื่อพนักงาน DESFire ไม้ไผ่ที่ปลอดภัย เดือนแรกดูเหมือนสำเร็จ แต่การทบทวนการเข้าถึงแสดงว่าผู้รับเหมาเก่าหลายรายยังมีสิทธิ์ active ในแพลตฟอร์มการเข้าถึง เทคโนโลยีป้ายชื่อไม่ใช่จุดอ่อนที่สุดอีกต่อไป ฝ่ายบริหารต่างหาก บริษัทเพิ่มการ trigger การ offboarding อัตโนมัติจาก HR และการทบทวนการเข้าถึงรายเดือน การอัปเกรดจึงมีความหมายหลังจากกระบวนการสอดคล้องกับข้อมูลรับรองใหม่
วิธีสื่อสารความเสี่ยงอย่างมีความรับผิดชอบ
สำหรับผู้ซื้อที่มาจาก SEO และผู้จัดการผลิตภัณฑ์ ควรวางกรอบหัวข้ออย่างระมัดระวัง เนื้อหาที่ใช้ความกลัวอาจได้คลิก แต่คำแนะนำที่มีความรับผิดชอบสร้างความไว้วางใจ ข้อความไม่ควรสอนวิธีโจมตีบัตร MIFARE Classic แต่ควรอธิบายว่าทำไมข้อมูลรับรองแบบเก่าจึงมีความเสี่ยง วิธีระบุการติดตั้งที่อ่อนแอ และวิธีมุ่งสู่บัตรควบคุมการเข้าถึง RFID ที่ปลอดภัย ผู้ซื้อที่ค้นหา MIFARE Classic security risk, RFID บัตร cloning prevention, secure access control บัตร, DESFire EV3 บัตร manufacturer, MIFARE Classic replacement หรือ encrypted RFID badges มักไม่ได้มองหาความดราม่า แต่กำลังมองหาขั้นตอนถัดไปที่ปลอดภัย
บริษัทจัดการอสังหาริมทรัพย์แห่งหนึ่งในแวนคูเวอร์พบเรื่องนี้หลังจากเผยแพร่ประกาศถึงผู้พักอาศัยเกี่ยวกับการอัปเกรดป้ายชื่อ ฉบับร่างแรกบอกว่าบัตรเก่าถูกแฮกได้ง่าย ซึ่งทำให้ผู้พักอาศัยตกใจและเกิดอีเมลโกรธ ประกาศฉบับแก้ไขอธิบายว่าอาคารกำลังย้ายจากข้อมูลรับรองแบบเก่าไปใช้บัตรเข้าถึงที่เข้ารหัสปลอดภัยกว่า บัตรเก่าจะถูกปิดการใช้งานหลังช่วงเปลี่ยนผ่าน และผู้พักอาศัยจะไม่สูญเสียการเข้าถึงระหว่างการย้ายระบบ ข้อเท็จจริงยังคงจริงจัง แต่ข้อความกลายเป็นเชิงปฏิบัติการแทนที่จะน่าตกใจ
การตอบสนองในทางปฏิบัติต่อความเสี่ยงบัตร MIFARE Classic
ความจริงที่น่าตกใจจึงไม่ใช่การมีอยู่ของบัตร MIFARE Classic พวกมันให้บริการระบบหลายแห่งมาหลายปี ความจริงที่น่าตกใจคือองค์กรจำนวนมากเกินไปยังคงใช้มันโดยไม่รู้ว่ากำลังยอมรับความเสี่ยงอะไร บัตรแบบเก่าอาจใช้ได้ดีกับเคาน์เตอร์สะสมแต้มความเสี่ยงต่ำหรือห้องแล็บฝึกอบรมชั่วคราว แต่ไม่ควรปกป้องห้องมูลค่าสูง ที่พักอาศัยส่วนตัว พื้นที่ดูแลสุขภาพ ห้องแล็บวิจัย สำนักงานการเงิน หรือโครงสร้างพื้นฐานสำคัญอย่างเงียบๆ โดยไม่มีการทบทวน ถ้าบัตรถูกคัดลอกได้ บันทึกประตูก็ถูกตั้งคำถามได้ ถ้าบันทึกประตูถูกตั้งคำถามได้ เรื่องราวการควบคุมการเข้าถึงทั้งหมดก็อ่อนแอลง
การตอบสนองในทางปฏิบัติตรงไปตรงมา ระบุว่าเทคโนโลยีบัตรใดถูกใช้อยู่ ค้นหาว่าเครื่องอ่านพิสูจน์ตัวตนข้อมูลที่ปลอดภัยหรืออ่านเพียงตัวระบุแบบง่าย ทำแผนที่ทุกระบบที่ใช้บัตร จัดลำดับประตูและฟังก์ชันตามความเสี่ยง อัปเกรดพื้นที่สำคัญก่อน มุ่งสู่ข้อมูลรับรองที่ปลอดภัยเช่น DESFire ตามความเหมาะสม ใช้การจัดการคีย์ที่เหมาะสม หลีกเลี่ยงการตั้งค่าเริ่มต้น ปิดการใช้งานบัตรที่สูญหายและบัตรเก่าอย่างรวดเร็ว ฝึกฝนฝ่ายจัดซื้อไม่ให้ซื้อ "บัตร RFID" ที่คลุมเครือโดยไม่มีรายละเอียด chip และความปลอดภัย ทบทวนสิทธิ์การเข้าถึงเป็นประจำ รักษาการออกแบบบัตรให้น่าสนใจถ้าแบรนด์ให้ความสำคัญ แต่อย่าสับสนระหว่างพื้นผิวระดับพรีเมียมกับความปลอดภัยระดับพรีเมียม
MIFARE Classic เป็นเครื่องเตือนใจว่าความสะดวกอาจอยู่ได้นานกว่าความปลอดภัย บัตรหนึ่งใบอาจกลายเป็นสิ่งที่คุ้นเคยจนไม่มีใครตั้งคำถาม เครื่องอ่านอาจยังคงติดอยู่บนผนังนานหลังจากที่สมมติฐานของมันหมดอายุไปแล้ว ฝ่ายออกบัตรอาจยังคงสั่งซื้อผลิตภัณฑ์เดิมเพราะมันใช้งานได้มาตลอด นั่นคือวิธีที่ความเสี่ยงจากระบบเดิมยังคงอยู่ การแก้ไขไม่ใช่การตื่นตระหนก การแก้ไขคือความซื่อสัตย์ทางเทคนิค รู้ว่าคุณใช้อะไร รู้ว่ามันปกป้องอะไร และรู้ว่าข้อมูลรับรองนั้นแข็งแกร่งพอสำหรับงานหรือไม่ หากคำตอบคือไม่ ให้เริ่มการย้ายระบบก่อนที่เหตุการณ์จะสอนบทเรียนนั้นแทนคุณ